

 14 min di lettura
Quando la correzione diventa la mappa
Google ha trovato lo strumento di un attaccante che parte dagli aggiornamenti. Cosa ha visto davvero, e cosa hai online tu senza ricordarlo.
📌 Questo pezzo parte da una notizia di sicurezza informatica, ma non è scritto per sistemisti. È scritto per chi ha un sito, uno strumento AI sul proprio server o una automazione raggiungibile da internet e non ricorda esattamente cosa. Troverai prima cosa ha osservato Google (e cosa no), poi tre domande da farti stasera. Niente panico, niente comandi.
Immagina che il costruttore della tua auto pubblichi un comunicato: “Abbiamo trovato un difetto ai freni. Ecco lo schema esatto del pezzo difettoso, ecco come si ripara.”
Utile per te, che porti l’auto in officina. Utile anche per chi vuole fare danni: ora sa esattamente dove guardare.
Questo, più o meno, è il meccanismo che Google ha descritto il 16 novembre 2026. E la domanda che mi interessa non è “quanto in fretta porti l’auto in officina”. È un’altra, più scomoda: la tua auto è in garage o parcheggiata in strada? E soprattutto: ti ricordi quante ne hai?
Ci arriviamo. Prima i fatti, perché in questa storia ci sono parecchie frasi che girano più forti di quello che le fonti dicono davvero.
Riepilogo Articolo - Luca Cazzaniga
La notizia, detta semplice
Il Google Threat Intelligence Group (GTIG, la squadra di Google che studia gli attaccanti informatici) ha individuato un server esposto, cioè lasciato aperto da chi lo gestiva. Sopra c’era un framework (una cassetta degli attrezzi software) chiamato exploit_agent, collegato a più modelli di intelligenza artificiale, sia commerciali sia locali. Lo racconta Google nel suo report “Agentic Threat Activity Crosses a Significant Threshold” del 16/11/2026, e lo riprendono, tra gli altri, VentureBeat e SiliconANGLE.
Cosa fa, secondo Google? Traduco i tre termini che servono.
- Patch: la correzione che un’azienda rilascia quando scopre una falla. L’aggiornamento, per capirci.
- Exploit: il “grimaldello” scritto per sfruttare quella falla.
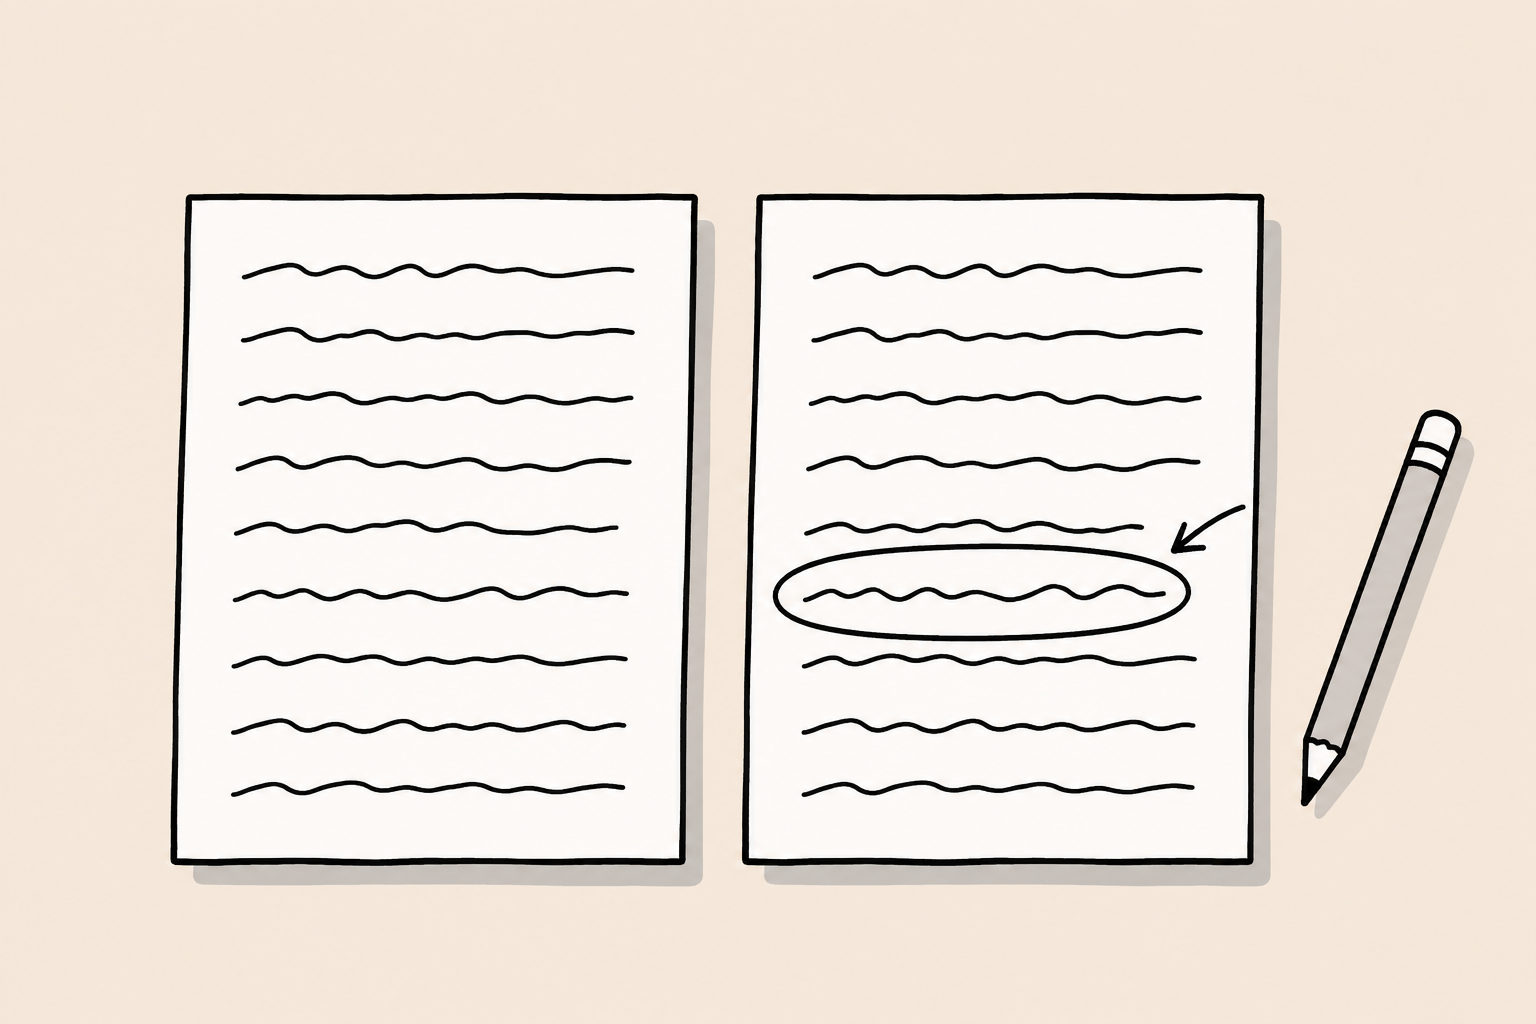
- Patch diffing: mettere a confronto il codice prima e dopo la correzione. Come quando hai due versioni dello stesso documento e guardi cosa è stato cambiato: se qualcuno ha riscritto una riga, è lì che c’era un problema.
Il framework, scrive Google, “compares code before and after patch announcements, analyzes findings to identify potential vulnerabilities, drafts exploits, and automatically executes them without human intervention”. In italiano: confronta il codice prima e dopo gli annunci di correzione, analizza cosa ha trovato, prepara gli attacchi e li esegue da solo. La formula “senza intervento umano” è di Google, non di un giornalista.
Sul server c’era altro: dati sottratti alle vittime e script per fare ricognizione interna, forzare password, installare webshell (porte di servizio nascoste dentro un sito) e togliere quelle di altri attaccanti. Un posto trafficato.
Una precisazione sul “primo”
Nello stesso report Google scrive che, nell’ultimo trimestre, ha visto per la prima volta degli attori usare framework di modelli AI per automatizzare per intero scoperta e sfruttamento delle falle, senza un umano nel ciclo. È una frase generale sul trimestre. Il collegamento con exploit_agent è una lettura nostra del report: Google lo inquadra lì dentro, non lo dice con quelle parole.
Qui si sbaglia facile. L’idea di passare dalla correzione all’attacco con un modello AI non è nuova. Nel report stesso, per un caso di fine agosto su PaperCut (un software per la gestione delle stampe), ricercatori e Huntress sono riusciti a generare exploit funzionanti con un modello AI “within a day of disclosure”, entro un giorno dalla divulgazione. Quindi il “primo” riguarda l’assenza dell’umano, non il confronto tra versioni fatto da un’AI.
Cosa è stato osservato e cosa no
Qui voglio essere preciso, perché è il pezzo che regge tutto il resto.
Google ha trovato un server con lo strumento configurato. Non ha misurato un attacco. Nel report non ci sono:
- una vulnerabilità identificata (CVE, il codice pubblico con cui si cataloga ogni falla) legata a
exploit_agent; - un numero di vittime;
- un tempo misurato tra correzione e attacco;
- un’attribuzione a un gruppo o a un Paese.
Un dettaglio che fa colore: nel file di configurazione ci sono commenti in russo, tradotti da Google, tra cui “LLM API keys for auto-exploitation (exploit_agent pilot)” e “Enter the keys yourself, right here, not in the chat”. Fa pensare a un progetto pilota. Ma la lingua dei commenti non è un’attribuzione, e Google non attribuisce.
Sui bersagli: i dati di attività raccolti sul server (la telemetria) suggeriscono che l’operatore fosse “specifically interested in targeting French websites” di media, intrattenimento e istruzione. Interessato a colpire, non “ha colpito”. Io mi attengo alla formula della fonte primaria.
C’è poi un limite che VentureBeat mette nero su bianco: il report non stabilisce che il framework sia responsabile delle compromissioni presenti sul server. Una figura del report mostra lo strumento che ispeziona i controlli di accesso di un plugin WordPress (Spectra). Mostra un’ispezione, non un attacco riuscito.
Riassumo: è un’informazione seria, perché viene da chi osserva questa roba di mestiere. Ma è la scoperta di un laboratorio, non la cronaca di un’ondata di attacchi.
La frase che ho dovuto smontare
Quando ho cominciato a lavorare a questo pezzo avevo in testa una frase: “ti bucano in tre minuti”. Forse l’hai vista girare anche tu in qualche variante: “in tempo reale”, “la finestra tra correzione e attacco non esiste più”.
Ho controllato. Non c’è una fonte per nessuna delle tre.
Google scrive, testualmente, che concatenando queste capacità gli attaccanti “can dramatically reduce the window between patch disclosure and weaponized exploitation”, e che i modelli AI stanno “shrinking the patch window for organizations”. Riduce drasticamente, restringe. Non azzera. L’unico “minuti” del report riguarda un’altra cosa: nel caso PaperCut, l’attaccante si prende le chiavi di tutta la rete aziendale (diventa domain admin) “within minutes”, ma parla dei minuti dopo che l’attaccante è già entrato, non di quelli tra la correzione e l’attacco.
Lo dico perché ti rispetto come lettore. Se ti vendessi “tre minuti” ti darei un numero che non esiste. E un numero spaventoso ma falso ha un effetto preciso: o ti paralizza, o dopo due settimane lo smascheri e smetti di fidarti di tutto il resto.
I numeri, con la dovuta cautela
Qualche numero serve, ma sono misure diverse e non vanno sommate.
Secondo Google, gli zero-day (falle sfruttate prima che esista una correzione) sfruttati erano in media 8 al mese nel 2025 e 11 al mese nel 2026, con un picco di 22 ad agosto 2026. Divulgazioni ed exploit complessivi sono “nearly doubled” tra gennaio e agosto 2026.
Secondo Mandiant (M-Trends 2026, 23/3/2026), il tempo medio allo sfruttamento è “an estimated -7 days”. Meno sette giorni: in media, un attacco arriva prima che esista la correzione. Guarda la parola “estimated”: è una stima, e il post non spiega la metodologia.
E poi c’è il dato che sembra dire il contrario. VulnCheck (28/7/2026) rileva che il 23,43% delle falle del catalogo KEV (un elenco delle falle già sfruttate nella realtà) è stato sfruttato il giorno della pubblicazione o prima, in calo dal 28,93% del 2025. E la mediana tra pubblicazione della falla e ingresso nel catalogo scende da 120 a 80 giorni.
Si contraddicono? No. Uno è una media, l’altro una mediana. Uno è una stima, l’altro un catalogo con criteri propri. Io non ti consegno un trend unico e pulito, perché non c’è. Ti consegno la direzione che indica Google e il contro-dato, e ti lascio i link.
C’è anche un dato che ridimensiona un altro luogo comune. VulnCheck riporta che, tra le falle scoperte con l’AI, solo 14 (l’1,3%) risultano confermate come sfruttate. Riguarda la scoperta, non il confronto tra versioni, ma ricorda che non tutto quello che l’AI trova diventa un attacco.
Del tema “aggiorna subito, i tempi si accorciano” ho già parlato in passato. Qui non lo ripeto: voglio fare un passo oltre.
Perché la notizia pesa lo stesso (e perché Google stessa frena)
Perché toglie lavoro umano alla parte più noiosa. Lo dice bene Merritt Baer, ex Deputy CISO di AWS, citata da VentureBeat:
“They automated the tedious part: reading the patch, finding what it fixed, and writing the exploit.”
E poi:
“Now an agent does it while its operator sleeps.”
Aggiungo l’ipotesi di Google, che è un’ipotesi e non una osservazione: per gli attaccanti può essere più efficiente usare i modelli AI per armare falle già corrette, perché la ricerca si concentra su materiale finito: confronto fra versioni, note di rilascio, dimostrazioni di attacco già pubbliche. Un compito sul quale un’AI lavora bene.
Ma Google stessa mette dei freni, ed è onesto da parte sua. Questi framework “currently trade stealth for velocity”: cedono discrezione in cambio di velocità, e i loro processi sono “forensically noisy”, lasciano tracce rumorose. E poi c’è questa frase che mi piace molto: gli exploit scritti da un modello AI possono essere “claimed to work but don’t”, dichiarati funzionanti ma che non funzionano, creando altro lavoro di verifica per chi difende.
Quanto al futuro: Google ritiene “highly likely”, molto probabile, che questi attori continuino a usare i framework, e sospetta che le operazioni si spostino ancora lungo la scala dell’autonomia, “approaching fully agentic intrusions”. È una previsione, non un fatto. Le previsioni più precise che hai letto altrove (a tre e sei mesi, per dire) non le ho trovate nel report di Google, quindi non le uso.
Chi dice “è solo la scoperta di un server, allora niente panico” ha ragione sul panico. Ma sbaglia se ne ricava “allora non mi riguarda”. Gli exploit che non funzionano sono un problema per chi difende in azienda e ha un team che verifica. Se non sai nemmeno cosa hai esposto, per te il problema è un altro.
Il vero spostamento: dall’aggiornare al sapere cosa hai esposto
Ora torno alla macchina in strada.
Se il metodo è lavorare dalla correzione, e dalla correzione ricavare l’attacco, allora a contare non è quanto sei famoso. Conta se hai quel software raggiungibile da internet. Non è l’insegna del negozio che attira, è la serratura che ha il difetto noto.
Attenzione: questa è una nostra inferenza, non un fatto osservato. Gli indizi vanno in quella direzione ma non sono prove: l’operatore era interessato a siti di media, intrattenimento e istruzione francesi, e la figura del report riguarda un plugin WordPress. Google non dice che i siti piccoli siano bersagli. Dico solo che, se ti lavora sopra uno strumento che legge le correzioni, il tuo sito di fotografo ha lo stesso difetto di un sito più grande, se non lo aggiorni.
Le contromisure che Google elenca nel report sono, e lo dico senza polemica, prodotti Google: regole per il suo SecOps, guide di Mandiant, Big Sleep, CodeMender. Servono ai difensori aziendali, non a te. Per te le indicazioni utili le dà Baer, in una frase sola: “Know what you expose to the internet, patch it faster than you did last year”. Sappi cosa esponi a internet, aggiorna più in fretta dell’anno scorso.
Questa frase corregge anche la tesi con cui ero partito. Le patch non sono superate: restano la cura. Quello che non è più tollerabile è il ritardo. E il ritardo, di solito, nasce da una cosa banale: ti sei dimenticato di avere quella cosa online.
Due casi che puoi riconoscere
Una premessa: i due casi che seguono non hanno nessun legame con exploit_agent. Li racconto perché mostrano cosa succede quando qualcosa è esposto e non aggiornato, con o senza strumenti nuovi.
ComfyUI: il caso forte dell’esposizione
ComfyUI è il programma, molto amato da chi lavora con le immagini AI, che si usa dal proprio computer. Di default ascolta soltanto sulla tua macchina (indirizzo 127.0.0.1): fuori da casa tua non lo vede nessuno. Lo dice il file SECURITY.md del progetto: se lo apri verso l’esterno (opzione --listen), la protezione con firewall, un portiere davanti che chiede la password (reverse proxy) o autenticazione è a carico tuo. Il progetto non considera vulnerabilità i problemi dovuti all’esposizione.
Il quadro fuori: una nota della Cloud Security Alliance (8/4/2026), basata su dati Censys, parla di oltre 1.000 istanze pubbliche senza autenticazione, con scanner degli attaccanti che passano ogni 3-4 ore circa. Tradotto: c’è qualcuno che bussa a tutte le porte, di continuo. La nota raccomanda ComfyUI-Manager 3.38 o successivo e core 0.3.76 o successivo. Ricordo che è una nota di ricerca non sottoposta a revisione di esperti, ma l’ente è rispettabile e i dati sono Censys.
n8n: raggiungibile e non aggiornato
n8n è lo strumento di automazione che molti creativi usano per collegare app tra loro. Qui l’esempio è un po’ diverso, e voglio essere onesto sul limite. La falla CVE-2025-68613 (gravità 9,9 su 10) permette di eseguire codice, ma solo a un utente autenticato: essere raggiungibili non basta, serve un account. È stata corretta nella versione 1.122.0 ed è entrata nel catalogo KEV della CISA l’11/3/2026. Secondo Resecurity (cifra riportata da The Register, non verificata in modo indipendente), oltre 103.000 istanze risultavano apparentemente vulnerabili.
Morale: non “esposto uguale bucato”. È “raggiungibile, non aggiornato, con un accesso già in mano a qualcuno” uguale problema serio.
Per entrambi i casi non ti scrivo “in X giorni dalla correzione all’attacco”: non ho le date allineate per dirlo senza inventare.
Cosa fare stasera: tre domande, non una procedura
Non ti do un manuale da sistemista. Ti do tre domande. Prendi carta e penna.
1. Cosa ho online? Scrivi tutto quello che si raggiunge da internet. Il sito (e che programma lo fa girare). Gli strumenti AI che hai messo su un server o su un computer lasciato acceso. Le automazioni. Il NAS (l’hard disk di rete dove tieni l’archivio foto), se lo apri da fuori. Quello che non ricordi di avere è il rischio vero: il primo passo non è difenderti, è fare la lista.
2. Cosa può stare spento, o dietro un accesso protetto? Se ComfyUI ti serve solo sul tuo computer, lascialo lì: è il suo stato naturale. Se ti serve da fuori, la protezione va messa davanti (firewall, un portiere davanti che chiede la password, cioè un accesso con autenticazione), come dice il progetto stesso. Un servizio che non usi da mesi: spegnilo.
3. Chi aggiorna al posto mio? Qui conta l’automatismo, non la memoria.
- WordPress: per la documentazione ufficiale le release minori del core e le traduzioni si aggiornano da sole di default, e disattivarle è “strongly discouraged”, fortemente sconsigliato. Plugin e temi si aggiornano automaticamente solo “in special cases”, casi particolari: c’è un’impostazione nella schermata Aggiornamenti della bacheca. Controlla come è impostata sul tuo sito, non dare per scontato.
- ComfyUI: tienilo sulla tua macchina, e se lo esponi, che ci sia protezione a monte.
- n8n: ho cercato nella documentazione ufficiale sulla sicurezza indicazioni su aggiornamenti ed esposizione a internet. Non ci sono. Parla di altro (SSL, accesso unico, audit, API pubblica, blocco dei nodi). Quindi qui non ti racconto una procedura che non ho: ti dico solo di mettere una scadenza fissa sul calendario.
- NAS: mettilo nella lista. Non ho dati verificati da darti su un modello specifico, quindi la regola resta quella generale: se non serve da fuori, non deve essere raggiungibile da fuori.
Per tutto quello che non si aggiorna da solo: una scadenza ricorrente nel calendario, non la memoria. Venti minuti, una volta al mese.
Cosa porti a casa
- La notizia è seria, ma non è la fine del mondo. Google ha trovato un server con uno strumento che, secondo il suo report, lavora dalla correzione all’attacco senza umano nel ciclo. Non ha misurato attacchi, vittime, tempi.
- “Tre minuti” non lo dice nessuno. Google dice che la finestra si riduce drasticamente. Non che è sparita.
- Le patch restano la cura. Quello che non regge più è il ritardo.
- Il rischio vero è quello che non ricordi di avere. Non è la fama a metterti nel mirino, è la serratura raggiungibile.
Per stasera: carta e penna, dieci minuti. Scrivi cosa hai raggiungibile da internet e accanto a ciascuna voce metti tre cose: serve davvero da fuori? Chi lo aggiorna? Quando? Poi, se vuoi, rispondi a questa email o scrivimelo nei commenti: dimmi cosa hai scoperto di avere online senza saperlo. Mi interessa davvero: sono convinto che per molti sarà una sorpresa.
Luca
Articoli correlati
[DA INSERIRE A MANO DA LUCA: 3 link interni, incluso il pezzo del 5/10, dossier 20261005. Il pezzo del 5/10 non risulta nell’archivio Substack: se non è uscito, togli il riferimento o metti altri link. Cancella questa riga prima di pubblicare.]
Fonti
- Google Cloud Blog, GTIG, “Agentic Threat Activity Crosses a Significant Threshold”, 16/11/2026
- VentureBeat, Louis Columbus, 16/11/2026
- SiliconANGLE, Duncan Riley, 16/11/2026
- Google Cloud Blog / Mandiant, M-Trends 2026, 23/3/2026
- VulnCheck, State of Exploitation 1H-2026, 28/7/2026
- The Register, Connor Jones, 12/3/2026 (n8n)
- Cloud Security Alliance Labs, nota di ricerca su ComfyUI, 8/4/2026
- WordPress Developer Resources, Upgrading
- n8n Docs, Securing n8n
- ComfyUI, SECURITY.md
Fonti: Google GTIG (16/11/2026), VentureBeat (16/11/2026), SiliconANGLE (16/11/2026), Mandiant M-Trends 2026, VulnCheck State of Exploitation 1H-2026, The Register (n8n, 12/3/2026), Cloud Security Alliance Labs (ComfyUI, 8/4/2026), WordPress Developer Resources, n8n Docs, ComfyUI SECURITY.md.
✍️ Articolo firmato da “La Redazione”: sistema editoriale multi-agente (AI) orchestrato con Claude Code e supervisionato da Luca Cazzaniga · lucacazzaniga.it
Leggi anche


