 16 min di lettura
Chi altro legge il testo che scrivi all’assistente AI?
Il caso Fireworks e Notion è piccolo e va raccontato per quello che è. Ma mostra un anello della catena che non guardi mai, e ti lascia un controllo da cinque minuti da fare sugli strumenti con cui lavori.
📌 Questo pezzo parte da una notizia di sicurezza, ma non è un pezzo allarmista e non è un pezzo per sviluppatori. Il caso è piccolo (meno dell’1% dei workspace di Notion, per lo più chat non attribuibili) e lo uso come lente. Se lavori con materiale di clienti, in fondo trovi quattro gesti concreti da fare con qualunque app che ha un assistente AI dentro.
Immagina di essere nel mezzo di un lavoro. Il cliente ti ha mandato un brief sotto NDA: nomi, budget, una strategia di lancio che non deve uscire da quattro persone. Hai aperto la chat dell’assistente AI di Notion, hai incollato il testo e hai scritto: “Riassumimi i punti chiave in dieci righe”.
La risposta arriva in due secondi. Utile, pulita. Chiudi la chat e vai avanti.
Dove è andato quel testo? Se la tua risposta è “dentro Notion”, è la risposta che daremmo quasi tutti. È anche una risposta incompleta, e a novembre la cosa è venuta fuori in modo concreto.
Il 9 novembre Notion ha pubblicato un avviso di sicurezza: una parte delle trascrizioni delle chat di Notion AI, quelle usate per la funzione chiamata Insights, ha potuto essere letta da qualcuno che non doveva leggerle. Il passaggio è stato un fornitore esterno che Notion usava per far girare i modelli di intelligenza artificiale. Si chiama Fireworks AI.
Prima di andare avanti, una cosa importante: il caso è più piccolo di come lo racconteranno i titoli. Lo dico subito perché il pezzo non vive della dimensione dell’incidente. Vive di quello che l’incidente fa vedere.
Riepilogo Articolo - Luca Cazzaniga
Cosa è successo, alla lettera (e quanto è grande davvero)
Ti racconto i fatti nell’ordine, con le date, senza aggiungere niente.
Il 23 ottobre 2026 un fornitore cloud terzo, che ospitava le macchine di ricerca e sviluppo di Fireworks, è stato compromesso. Il 24 ottobre l’attaccante ha usato quell’accesso per raggiungere le macchine di sviluppo di Fireworks, che ha rilevato l’attività lo stesso giorno. Questo è quello che dice il bollettino di sicurezza di Fireworks, nell’aggiornamento del 9 novembre 2026 (la prima versione, del 9 ottobre, riguardava un altro incidente, ci arrivo tra poco), e lo confermano BleepingComputer e The Register, entrambi del 10 novembre.
Cosa è stato toccato, secondo Fireworks: metadati delle risorse, dati di fatturazione (indirizzi, fatture, pagamenti, saldo crediti; i numeri di carta, dicono, non sono conservati e non sono coinvolti), per alcuni clienti pesi di modello incompleti e dataset, e segreti (le chiavi d’accesso) per un numero limitato di account. Fireworks ha coinvolto Palo Alto Networks Unit 42 e ha avvisato le forze dell’ordine.
Questo è il lato del fornitore. Poi c’è il lato di Notion, e qui la cronologia diventa interessante.
Secondo l’avviso di sicurezza di Notion del 9 novembre:
- il 2 novembre sera Fireworks avvisa Notion di un piccolo set di dati acceduto, che sembra composto da dati sintetici di test, senza dati di clienti;
- il 3 novembre mattina Notion si disconnette da Fireworks e chiede la cancellazione dei dati;
- il 6 novembre Fireworks segnala che potrebbero esserci dati di clienti;
- l’8 novembre arriva la conferma che il nuovo set di dati contiene davvero dati di clienti;
- il 9 novembre Notion pubblica l’avviso.
Notion si disconnette il 3; secondo la sua pagina di aiuto sull’incidente, il 4 novembre i dati erano stati cancellati dai sistemi Fireworks.
Ora il perimetro, che è la parte che conta.
Cosa è stato esposto. Le trascrizioni delle chat di Notion AI usate per la funzione Insights. Nessun’altra funzione di Notion risulta coinvolta (TechCrunch, 12 novembre 2026). In concreto, il testo completo dei messaggi scritti dall’utente in chat (compresi eventuali nomi, email, token) e le risposte dell’AI, che possono contenere frammenti di pagine citate. Possibile anche il testo selezionato nella pagina in cui stavi lavorando.
Cosa, nella maggior parte dei casi, no. I metadati che collegano una chat a un utente o a un workspace, il resto della pagina, gli allegati, le note delle riunioni (salvo che le avessi scritte o citate in chat).
Quanti. Meno dell’1% dei workspace di Notion. Nessuna fonte dà un numero assoluto di clienti coinvolti.
Quanto sono identificabili. Per la grande maggioranza dei workspace le chat non sono attribuibili: senza autore, senza workspace. Nell’email ai clienti Notion scrive:
“Some unattributable chat sessions with Notion AI may have been exposed in this incident”
In italiano: alcune sessioni di chat con Notion AI, non attribuibili, potrebbero essere state esposte.
Sono finite in rete? No, o meglio: nessuna fonte parla di pubblicazione online. Parlano di accesso da parte degli attaccanti. È la differenza tra “qualcuno ha potuto leggerle” e “sono pubbliche”, e sono due cose molto diverse.
Per completezza: Notion ha disattivato Insights durante le indagini e dice di non servire più modelli open-weight (cioè con i “pesi”, il cervello del modello, scaricabili e usabili da chiunque) attraverso Fireworks (TechCrunch, 12 novembre 2026).
Un’ultima nota sul movente. Secondo Fireworks, i sospettati sono criminali a scopo di lucro legati al LLMjacking, cioè la rivendita di accessi non autorizzati a modelli AI attraverso canali illeciti. L’ipotesi è ripresa da TechCrunch, The Register e BleepingComputer. Tienila come quello che è: una valutazione di Fireworks, la parte interessata, non un fatto accertato. E non ti dice che cosa gli attaccanti faranno, o non faranno, con i contenuti dei clienti.
Il nome che manca: chi dichiara cosa
C’è un dettaglio che mi ha colpito più della cronologia. Il bollettino di Fireworks non nomina Notion. Non lo scrive. Il nome del cliente coinvolto emerge dall’altra parte della filiera, da Notion stessa. Per questo non scrivo “Fireworks ha ammesso di aver esposto dati di Notion”: non l’ha detto.
Per capire come leggere questi comunicati, devi tenere separati due incidenti di Fireworks, che i titoli tendono a mescolare.
Il primo: rilevato il 6 ottobre e annunciato il 9 ottobre. Riguardava credenziali interne e variabili d’ambiente dei job di valutazione. In quel momento Fireworks dichiarava che non c’erano stati accessi a modelli, dataset e dati personali.
Il secondo: quello del 23 e 24 ottobre, con il perimetro che ti ho descritto sopra.
Sono eventi diversi, ciascuno con il suo perimetro dichiarato. Non ti dico che “il danno è cresciuto” né che Fireworks si è smentita: con quello che ho in mano non posso sostenerlo, e confrontare i due come se fossero lo stesso evento sarebbe scorretto.
La lezione che posso sostenere è più semplice, ed è questa: un comunicato di sicurezza è la dichiarazione di una parte. Anche la frase più rassicurante del bollettino di Fireworks, cioè che non c’è impatto rilevato su Inference, Training SDK e Nexus, che sono servizi con ZDR di default, è una dichiarazione di Fireworks, con indagine ancora in corso. Non la metto in dubbio, la tengo al suo posto. E se vuoi sapere chi, a valle, è stato toccato, spesso lo scopri dall’altro lato.
Un’immagine per capire la filiera
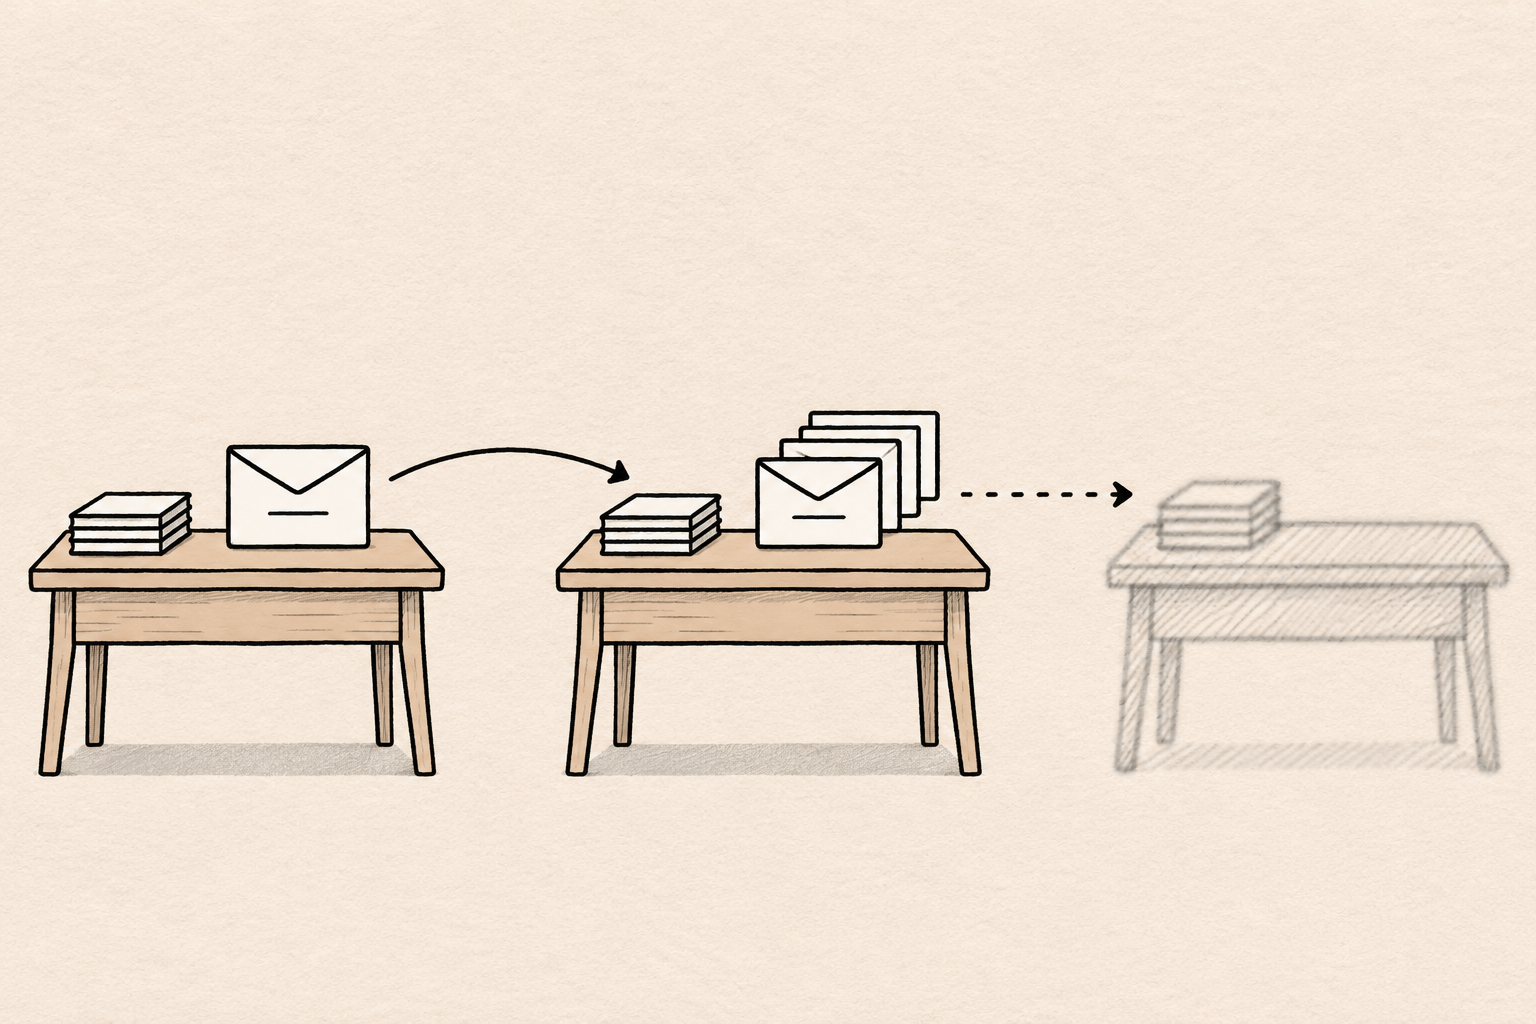
Pensa al commercialista di fiducia. Gli consegni una busta con i tuoi documenti. Lui è serio, ha lo studio in centro, lo conosci da dieci anni. Quello che non sai è che, per le pratiche più pesanti, fa ricopiare i documenti da uno studio esterno che lavora a cottimo. Lo studio esterno non lo hai scelto tu. Non sai come si chiama.
Nessuno ha fatto niente di scorretto: è così che funziona il mestiere. Ma la domanda “chi altro ha visto la mia busta?” ha una risposta più lunga di quella che immaginavi.
Con gli assistenti AI dentro le app succede lo stesso. Fare girare un modello di intelligenza artificiale costa e richiede macchine speciali. Molte app non lo fanno in casa: mandano il tuo testo a un fornitore specializzato, che lo elabora e restituisce la risposta. Quel passaggio si chiama inferenza: è il momento in cui il modello legge quello che hai scritto e produce la risposta.
Non lo dico per sentito dire. Notion, nella sua pagina sulle pratiche di sicurezza dell’AI, scrive che usa alcuni modelli serviti da “inference providers”, fornitori di inferenza, e rimanda alla pagina dei subprocessor (l’elenco dei fornitori a cui passa dati) come elenco autorevole. Nel caso di cui parliamo, Fireworks faceva due cose per Notion: job di classificazione per Insights e, in generale, inferenza per i modelli open-weight.
Qui voglio essere prudente, e lo dico apertamente. Le fonti non dicono quali altre funzioni di Notion AI passassero da Fireworks, oltre a Insights. Quindi non ti scrivo che il pulsante “riassumi” sulla pagina passi da lì. Ti scrivo che può succedere, in qualunque app, che il testo che mandi all’assistente transiti da un fornitore che non conosci. E in questo caso, per una parte delle chat di Insights, è successo davvero.
Zero retention: la promessa, la funzione e un non-detto
Questa è la sezione più delicata, e quella da cui ho imparato di più.
Esiste una sigla che incontrerai sempre più spesso: ZDR, zero data retention, “zero conservazione dei dati”. Significa: il fornitore elabora quello che gli mandi e non lo conserva. Dopo la risposta, il testo non resta da nessuna parte. È una promessa preziosa, se la tua è materia sotto NDA.
Ma guarda come funziona in Notion, secondo la pagina sulle pratiche di sicurezza dell’AI e la pagina di aiuto sull’incidente:
- La ZDR è un impegno per i clienti Enterprise, e si applica alle richieste inviate ai fornitori di modelli terzi.
- Per i piani Free, Plus e Business, la policy dice che il fornitore AI conserva i tuoi dati per 30 giorni o meno, poi li cancella.
- La ZDR non copre le funzioni che per costruzione devono salvare richieste e risposte: la cronologia delle chat, per esempio, e Insights. Se una funzione serve a mostrarti cosa hai chiesto ieri, qualcuno quel testo lo deve tenere.
Un freelance, di solito, sta nei piani non Enterprise. Tienilo a mente per dopo.
Poi c’è la frase che Notion scrive nella pagina di aiuto sull’incidente, che riporto alla lettera:
“Unfortunately, during our investigation we learned that data was retained from the Fireworks endpoints that we used.”
In italiano: durante l’indagine abbiamo scoperto che i dati erano stati conservati dagli endpoint Fireworks che usavamo.
Che cosa vuol dire? Qui devo frenare, perché la tentazione di scrivere “promessa violata” è forte e io non ho le prove per farlo. Notion non dice da quando quei dati erano conservati, né per quanto. Non dice se quella conservazione fosse prevista oppure no. Non sappiamo nemmeno se i workspace coinvolti avessero una ZDR attiva, né se, per quelle funzioni, la ZDR potesse applicarsi.
Quindi la formulazione onesta è questa: Notion stessa scrive che i dati erano stati conservati dagli endpoint Fireworks; non dice se fosse previsto. Niente di più, niente di meno. Chi ti racconta che un impegno contrattuale è stato “tradito” sta aggiungendo del suo.
Quello che puoi portare a casa è un’altra cosa: sono tre promesse diverse, e conviene non confonderle.
- “Non addestriamo i modelli con i tuoi dati”: Notion dice che di default né lei né i suoi fornitori AI, compresi quelli di inferenza, usano i dati dei clienti per l’addestramento.
- “Non conserviamo quello che ci mandi” (ZDR): vale per alcuni piani e non per le funzioni che salvano le chat.
- “Salviamo la cronologia per mostrartela”: è proprio la funzione che crea qualcosa da proteggere.
Un’app può rispettare la prima, avere la seconda solo su certi piani, e avere la terza accesa senza che tu te ne accorga.
Non è un caso isolato: la filiera è la norma
Sarebbe comodo trasformare Notion nel cattivo della storia. Non lo è, e non c’è niente di dimostrato che lo faccia essere un caso particolare. Delegare l’inferenza a terzi è prassi. Non ho una statistica per dirti quante app lo fanno, quindi scrivo solo che lo fanno molte, comprese quelle che usi.
Un secondo esempio, sempre da documenti pubblici. La pagina dei sub-processors di Superhuman (la piattaforma che comprende Grammarly, Coda e Superhuman Mail) elenca, nella sezione “Generative AI / Model Hosting”, cinque fornitori: Anthropic, Azure, Baseten, Google e OpenAI. È un elenco pubblico, leggibile da chiunque in due minuti.
Per chi vuole una cornice non commerciale, c’è l’OWASP Top 10 per le applicazioni LLM 2025, alla voce LLM03, la filiera. OWASP è un’organizzazione non profit che pubblica standard di sicurezza. Dice che le catene di fornitura dei sistemi AI sono vulnerabili su dati, modelli e piattaforme di distribuzione, cita tra i problemi i “termini e le politiche privacy poco chiari degli operatori dei modelli”, e suggerisce di valutare i fornitori e di rivedere e controllare periodicamente la loro sicurezza e i loro accessi. OWASP parla soprattutto di modelli e dati contaminati, non di un fornitore violato, ma il principio è lo stesso: sapere chi c’è nella catena.
Il filo giuridico, con i ruoli in chiaro
Una sezione breve, perché qui non do consulenza legale e non voglio che tu la legga così.
Se lavori con clienti europei e tratti i loro dati personali, il GDPR ragiona a catena. In una lettura semplificata: il tuo cliente è il titolare (decide perché e come si trattano i dati), tu che li tratti per suo conto sei il responsabile, e l’app che usi, per esempio Notion, è un sub-responsabile. Questa mappatura vale solo se tu tratti davvero dati personali per conto del cliente. Non è un giudizio su un singolo caso.
Cosa dice l’articolo 28 del GDPR (testo ufficiale su EUR-Lex), ai paragrafi 2 e 4:
- Il responsabile non può ricorrere a un altro responsabile senza una previa autorizzazione scritta del titolare. L’autorizzazione può essere specifica o generale; se è generale, il responsabile deve informare il titolare delle aggiunte e delle sostituzioni, e dargli la possibilità di opporsi.
- Il sub-responsabile ha gli stessi obblighi. Se non li rispetta, il primo responsabile resta pienamente responsabile verso il titolare.
Tradotto: la catena non scioglie la responsabilità, la sposta in fila. Se tra te e il cliente c’è un’app, e tra l’app e il modello c’è un altro fornitore, sapere chi sono i soggetti della catena non è curiosità, è la base per rispondere a una domanda del cliente.
Un’ultima cosa sul tema regioni. La pagina sulla residenza dei dati di Notion dice che la residenza UE è disponibile solo per i clienti Enterprise, è gratuita, e la migrazione dei workspace già esistenti non è self-serve. Riguarda solo alcuni dati a riposo, e specifica che i dati trattati dai sub-responsabili, compresi i fornitori di modelli per Notion AI, possono essere trattati fuori regione. Cioè: anche con “dati in Europa” scritto da qualche parte, il testo che mandi all’assistente può viaggiare altrove.
Sul fronte delle autorità: al 16 novembre 2026 non ho trovato azioni di Garante, ICO o CNIL né cause legali. Scrivo “finora nessuna reazione pubblica documentata”, non “nessuna reazione”. Su un caso così recente, la differenza conta.
Il piccolo audit di filiera (cinque minuti)
Arriviamo alla parte che ti serve. Per ogni strumento con cui tocchi materiale di clienti, quattro gesti. Nessuno richiede competenze tecniche.
1. Trova l’elenco dei subprocessor e leggilo come “chi altro tocca il mio testo”.
Molti servizi hanno una pagina pubblica, spesso chiamata “subprocessors” o “sub-processors”. Ti sembrerà un elenco noioso di nomi di aziende. Leggilo come un elenco di persone che potrebbero vedere la tua busta. Per fartene un’idea concreta, apri la pagina di Superhuman e cerca “Generative AI / Model Hosting”: in due minuti hai l’elenco dei fornitori di modelli. Per Notion, l’elenco autorevole sta nella pagina dei subprocessor che Notion indica nella sua policy AI.
2. Leggi la voce AI della pagina sicurezza.
Cerca tre risposte: quanto tempo conservano il testo, che cosa fanno i loro fornitori, e soprattutto il tuo piano è protetto? Nel caso di Notion la differenza tra Enterprise e gli altri piani è sostanziale: ZDR per l’Enterprise, conservazione fino a 30 giorni per Free, Plus e Business. Se lavori da solo, di solito sei nel secondo gruppo.
3. Chiediti se la funzione che usi salva le chat.
Se una funzione ti mostra la cronologia, o ti fa una sintesi dell’attività, da qualche parte quel testo è salvato. La ZDR può non coprirla. Non significa che sia sbagliato usarla: significa che quello che ci scrivi, per un po’, esiste.
4. Non incollare segreti o dati di clienti dove non servono.
Il consiglio ufficiale di Notion, dato agli utenti dopo l’incidente, è questo: non inserire segreti nelle chat, ruotare (cioè cambiare) le credenziali che hai incollato, stare attenti al phishing, controllare i log. È un consiglio banale ed è quello giusto. Se il brief di quel cliente sotto NDA contiene nomi e budget, chiediti se per ottenere un riassunto ti serve davvero il testo intero. A volte basta un estratto, a volte basta anonimizzarlo prima.
Una riga sull’alternativa di far girare tutto in locale, sul tuo computer: è una delle opzioni possibili, e ne ho parlato altre volte nell’archivio. Non è la tesi di questo pezzo e non è la risposta a tutto. La tesi è un’altra: sapere dove va il testo prima di scriverlo.
Su come spegnere l’AI o scegliere la regione nel tuo piano, la risposta giusta è nella pagina di aiuto del servizio: le opzioni cambiano da piano a piano.
Tre obiezioni, con una risposta ciascuna
“È meno dell’1%, per lo più chat anonime: stai facendo allarmismo.”
No, e te l’ho detto in apertura. Il caso è piccolo, e Notion non ha colpe particolari dimostrate: delegare è prassi del settore. Non sto facendo un processo a Notion. Uso un incidente piccolo per farti guardare un anello che di solito non guardi.
“Se hai la ZDR non c’è rischio, ed è un impegno contrattuale.”
La ZDR in Notion è un impegno per l’Enterprise e non copre le funzioni che salvano le chat. Notion scrive anche che dagli endpoint Fireworks risultavano dati conservati, ma non dice se fosse previsto, né da quando o per quanto. Il pezzo non afferma che la ZDR sia stata violata. Afferma che la promessa ha un perimetro, e va letta con quel perimetro.
“Quindi non devo più usare l’AI dentro le app?”
No. Il punto non è smettere, e non è nemmeno il movente degli attaccanti, che resta un’ipotesi di Fireworks e non una garanzia sui tuoi contenuti. Il punto è usare gli assistenti sapendo tre cose: dove va il testo (subprocessor), a che piano sei (conservazione), quale funzione stai usando (cronologia o no). E sapendo cosa non darci.
Cosa fare adesso
Prendi lo strumento con cui, questa settimana, hai lavorato su materiale di un cliente. Uno solo, il più usato. E in cinque minuti:
- Cerca la sua pagina “subprocessors” e scorri l’elenco dei fornitori AI.
- Apri la pagina sicurezza e trova la voce sulla conservazione dei dati: quanto, per quale piano.
- Controlla se la funzione che usi salva la cronologia.
- Decidi una regola per te: cosa non incolli mai (credenziali, chiavi, dati personali di terzi non necessari).
Se vuoi andare oltre, scrivi la regola in una nota fissa, magari in cima al tuo modo di lavorare con i clienti. Se un giorno un cliente ti chiederà “dove vanno i miei dati quando usi l’AI?”, avrai già la risposta. E, nel caso, non dovrai improvvisarla.
Se lo fai, dimmi in un commento che cosa hai trovato nella pagina del tuo strumento. Sono curioso di sapere quanti nomi sconosciuti ci sono.
Luca
Articoli correlati
- Stai Regalando il Tuo Lavoro All’Intelligenza Artificiale Senza Nemmeno Saperlo
- Ho dato a Claude accesso completo a tutto quello che so
- Come ho liberato 250 GB dal mio Mac con l’AI senza fidarmi dell’AI
Fonti
- Fireworks AI, security bulletin (9 ottobre 2026, aggiornato 9 novembre 2026)
- Notion, Security Advisory (9 novembre 2026)
- Notion Help Center, avviso incidente (pagina senza data, consultata il 16/11/2026)
- TechCrunch, Zack Whittaker (12 novembre 2026)
- The Register, Connor Jones (10 novembre 2026)
- BleepingComputer, Sergiu Gatlan (10 novembre 2026)
- Notion, AI security practices (pagina senza data, consultata il 16/11/2026)
- Notion, Data residency (pagina senza data, consultata il 16/11/2026)
- Superhuman (Grammarly, Coda), sub-processors (pagina senza data, consultata il 16/11/2026)
- OWASP Top 10 LLM 2025, LLM03 Supply Chain
- GDPR art. 28, EUR-Lex (Reg. UE 2016/679)
✍️ Articolo firmato da “La Redazione”: sistema editoriale multi-agente (AI) orchestrato con Claude Code e supervisionato da Luca Cazzaniga · lucacazzaniga.it
Leggi anche