 13 min di lettura
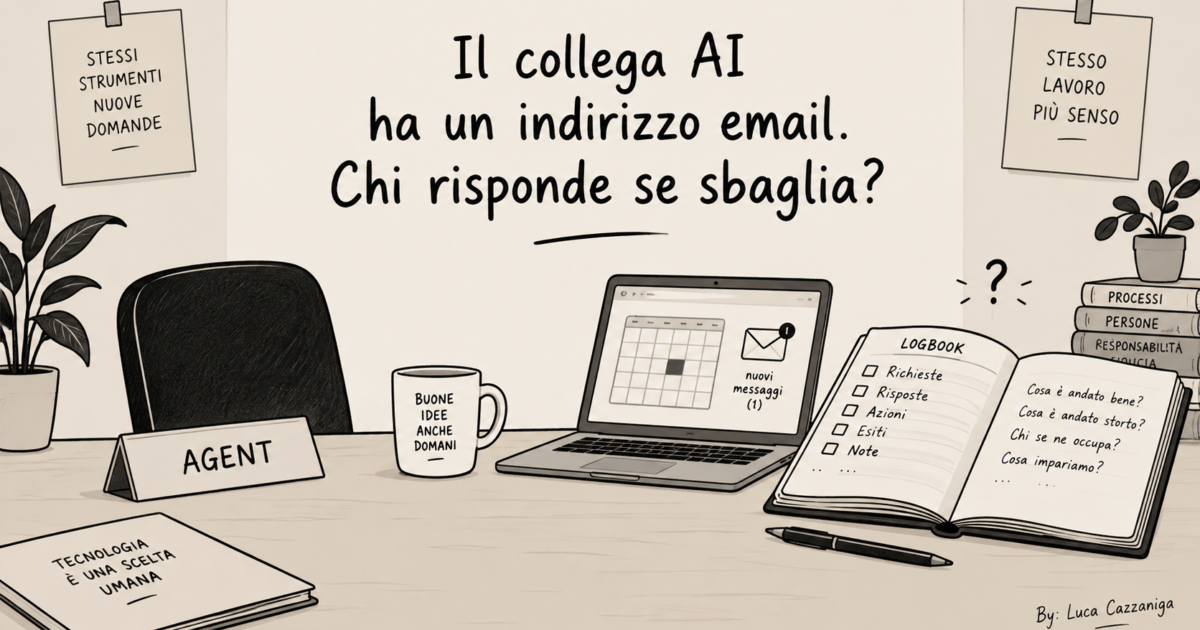
Il collega AI ha un indirizzo email. Chi risponde se sbaglia?
Gemini ha agenti con casella, calendario e Drive propri. Nei documenti che ho letto manca il nome di chi ne risponde.
📌 Non ho provato questo strumento, e non potevo: per ora è in anteprima privata per pochi clienti. Quindi questo non è un test, è un lavoro di preparazione. Ho letto l’annuncio, la documentazione per gli amministratori e le critiche della stampa, e ti dico cosa conviene decidere prima che arrivi sulla tua scrivania.
Immagina un collega nuovo. Ha un indirizzo email tutto suo, tipo nome@agents.tuostudio.com. Ha un calendario, una cartella su Drive, una voce nella rubrica aziendale. Gli puoi assegnare un lavoro da una chat, come faresti con chiunque altro.
Solo che non è una persona. È un agente AI di Google.
Ora la domanda secca. Se alle tre di notte quel collega scrive a un cliente una cosa sbagliata, a chi telefoni?
Non è una domanda da fantascienza. Nasce direttamente da quello che Google ha annunciato l’8 ottobre 2026, e nell’annuncio non ho trovato la risposta.
Riepilogo Articolo - Luca Cazzaniga
Cosa è stato annunciato, senza enfasi
L’8 ottobre 2026, alla conferenza Gemini at Work, Thomas Kurian (il numero uno di Google Cloud) ha presentato il “Gemini agent”, definito “your new single, universal agent for work” (Google Cloud Blog, 8 ottobre 2026). In pratica: un assistente unico che lavora al posto tuo su più strumenti. Si usa dalla riga di comando (la finestrella dove si scrivono comandi, quella dei programmatori), da Google Workspace, da Microsoft 365 e da Slack.
Due cose vanno tenute separate, perché le fonti le descrivono separatamente.
La prima: il Gemini agent in generale può lavorare su compiti lunghi. Google parla di lavori che “run for hours or days”, che continuano anche dopo che hai chiuso il portatile. Ore o giorni, non un numero preciso. In giro ho visto citare “sette giorni”, ma nessuna fonte seria lo conferma, quindi non lo scrivo.
La seconda: i “coworker agent”, i colleghi-agente. Ricevono un account Workspace tutto loro, “including an email address, calendar, Drive, and presence in your company directory”, con indirizzi del tipo @agents.company.com e uno spazio di archiviazione proprio (Google Cloud Blog). E si possono assegnare da Google Chat (VentureBeat, Carl Franzen, 8 ottobre 2026).
Attenzione, però: che ogni agente, non solo i coworker, abbia un account proprio non è chiaro. Secondo VentureBeat Google non lo ha spiegato. Io parlo di account propri solo per i coworker.
Lo stato: probabilmente non puoi usarlo
Secondo VentureBeat l’agente è per ora in anteprima privata “to a select group of customers”, con disponibilità più ampia “soon”, senza data. Il blog di Google non dichiara lo stato. The Next Web nota che mancano regioni, prezzo e data di disponibilità generale (The Next Web, Ana Maria Constantin, 8 ottobre 2026).
Sul prezzo: nessun listino. Sempre secondo VentureBeat, l’agente è incluso senza costi aggiuntivi dove c’è Gemini Enterprise, anche tramite gli abbonamenti Workspace business ed enterprise. Non è chiaro se i coworker persistenti richiedano licenze a parte o costi a consumo.
Quindi non è un “accendilo lunedì”. È un “preparati prima”. E la preparazione, come vedrai, riguarda più le persone che il software.
Il mio punto di partenza era sbagliato (e i fatti mi hanno corretto)
Quando ho cominciato a guardare questa notizia pensavo di scrivere un pezzo di allarme. L’idea era: un agente con identità propria scavalca i normali controlli di accesso, e senza un vero registro delle azioni nessuno sa cosa fa.
Ho controllato. Non regge.
Secondo Google, l’agente “acts under its own identity rather than yours, and it sees only what you share with it”. Cioè agisce con la sua identità, non con la tua, e vede soltanto quello che gli condividi. Un portavoce di Google conferma a VentureBeat che può accedere solo ai file esplicitamente condivisi con lui.
I permessi sono, nelle parole di Google, “fine-grained, role-based”, approvati dagli amministratori della sicurezza dell’organizzazione. E ogni azione finisce in un registro attribuito all’agente:
“Every action Gemini takes is written to an audit trail and attributed to the agent rather than to a person.”
(Google Cloud Blog)
In italiano: ogni azione di Gemini viene scritta in un registro e attribuita all’agente, non a una persona.
Fermati un attimo su questa frase, perché è una buona notizia. Prova a pensare all’alternativa: l’agente che usa il tuo account. Se sbaglia, nei registri c’è il tuo nome e sembra che l’errore l’abbia fatto tu. Con un’identità separata, almeno, vedi chi ha fatto cosa.
È la differenza tra un dipendente che timbra il cartellino con il suo badge e uno che usa il tuo. Il primo lascia una traccia pulita. Il secondo ti mette nei guai.
Una cosa da tenere a mente: tutto questo viene dalla comunicazione di Google, quindi da chi vende il prodotto. Il tono è promozionale e l’annuncio non dice nulla di limiti, prezzi o stato di rilascio. Leggi queste frasi come “questo è ciò che Google dichiara”, non come “questo è ciò che è stato verificato in uso”.
Ho scartato quindi la tesi iniziale. Ma ho trovato un’altra cosa, ed è quella che secondo me vale il pezzo.
Il registro c’è, ma è scritto per l’amministratore
Tracciare cosa ha fatto l’agente è una cosa. Sapere dove si legge è un’altra.
La documentazione di Google per gli amministratori dice che il registro delle azioni Gemini si legge nell’Admin console: Reporting, poi Audit and investigation, poi “Gemini for Workspace log events”. Serve un privilegio di amministratore specifico, “Audit & Investigation” (Google Workspace Admin Help, aggiornata il 9 ottobre 2026).
C’è anche un’altra strada, lo strumento di indagine nel Security center, ma esiste solo in alcune edizioni di Workspace (Frontline, Enterprise, Education, Enterprise Essentials Plus, Cloud Identity Premium). Se hai un piano più piccolo, potresti non averlo.
Nel registro ogni voce ha una scheda “Agent info” con identificativo, nome e prodotto, e c’è un filtro “By an agent” per isolare quello che ha fatto un agente.
Fin qui bene. Ora i limiti, per quello che la documentazione dice e non dice.
Primo: la pagina dice che l’agente è supportato come prodotto “only … by Google Workspace Studio flow”, cioè solo per i flussi di Workspace Studio, e che altri agenti “will be supported later”. Se i coworker agent annunciati l’8 ottobre compaiano già nel registro, la documentazione non lo dice.
Secondo: la documentazione parla solo di amministratori con privilegi specifici. L’utente normale, quello che ha attivato l’agente, non è citato tra chi può leggere il registro.
Un’immagine per capirci. È come avere un faldone con tutte le presenze dei dipendenti. Il faldone esiste, è ordinato, ma sta nell’ufficio del titolare. E non è detto che il collega nuovo sia già nell’elenco di chi ci firma.
E se lavori da solo? Se sei tu l’amministratore del tuo Workspace, il registro lo raggiungi tu. Dico “se”, perché nessuna fonte spiega come funziona per un professionista che attiva un coworker agent da solo, e perché oggi probabilmente non puoi nemmeno attivarlo. Quello che puoi fare è sapere che il registro esiste e, quando sarà il momento, controllare che le azioni dell’agente ci compaiano davvero.
Chi risponde? Un vuoto nei documenti, e un contrasto
Arriviamo alla domanda dell’inizio. Nel materiale Google che ho consultato (l’annuncio, gli articoli di VentureBeat e The Next Web, la documentazione sul registro, quella sulla condivisione di Drive) non emerge un ruolo umano responsabile dell’agente. Nessuna frase del tipo “ogni agente ha una persona che ne risponde”.
Una cosa non la so: non ho letto la pagina che spiega come si crea e si assegna un account agente, chi lo crea, chi lo possiede. Se esiste una figura di “creatore” o “proprietario”, il contrasto che sto per fare si ridimensiona. Quindi non ti sto dicendo che il ruolo manca: ti dico che nei documenti che ho letto non c’è. Se qualcuno mi indica quella pagina e c’è, aggiorno il pezzo.
Il contrasto è con Microsoft. Nella documentazione di Entra Agent ID, Microsoft dà agli agenti account propri, governabili “in the same style as you would govern human identities”, e prevede uno “sponsor”:
Un utente umano “accountable for making decisions about its lifecycle and access”.
(Microsoft Learn, Governing Agent Identities, aggiornata il 6 ottobre 2026)
In italiano: una persona che risponde delle decisioni su ciclo di vita e accessi dell’agente. Se lo sponsor lascia l’organizzazione, la responsabilità passa automaticamente al suo manager. Sponsor e proprietario possono abilitare e disabilitare l’agente e vederne accessi e attività.
Precisazione: per Microsoft lo sponsor è un obiettivo di governance e può essere assegnato anche dopo la creazione dell’agente. Non è un vincolo tecnico, quindi non puoi dire “ogni agente Microsoft ha uno sponsor”. Però l’idea è chiara e semplice: dietro ogni agente c’è un nome e un cognome.
Non sono solo io a chiedermelo
Il problema non è un’ossessione mia né di Microsoft. Il 5 febbraio 2026 il NIST, l’ente americano per gli standard, ha pubblicato un documento preliminare (un concept paper, quindi una bozza e non una norma) sull’identità e l’autorizzazione degli agenti software, chiedendo commenti su identificazione, autorizzazione, controllo delle azioni e impossibilità di negare ciò che si è fatto (NIST, 5 febbraio 2026).
E la lista OWASP dei dieci rischi per le applicazioni con agenti (edizione 2026, pubblicata a dicembre 2025) ha tra le sue voci proprio “Identity and Privilege Abuse”, abuso di identità e privilegi (OWASP GenAI Security Project). Cito il nome della voce e basta: il testo completo non l’ho letto.
Un’ultima nota, solo colore. Secondo The Next Web, la mattina dell’annuncio un regolatore britannico si chiedeva “who answers for them”, chi risponde per loro. Il regolatore non è identificato e non ho trovato la frase altrove: prendila come un’eco, non come una prova.
Lo stagista al primo giorno: tre mosse per prepararti
Cosa fai con tutto questo, se hai uno studio fotografico, una piccola agenzia, un’attività da freelance? Tratta il collega-agente come uno stagista al primo giorno. Non gli dai le chiavi di tutto. Gli dici cosa deve fare, gli assegni un tutor, ti assicuri di poter vedere cosa combina.
Sono tre mosse. Dove la documentazione arriva, te lo dico. Dove non arriva, uso il condizionale.
1. Decidi cosa gli condividi
È la mossa più solida, perché poggia su un fatto documentato: l’agente vede solo quello che gli condividi. Quindi non gli dai il Drive. Gli dai una cartella. Una cartella di lavoro per quel compito specifico, non l’archivio dei clienti.
Il principio vale per qualsiasi agente. Nell’articolo sugli agenti AI e i loro livelli di permesso ne ho descritti quattro: sola lettura, bozze, su approvazione, mano libera. Parti dal primo e sali solo quando ti sei fidato.
2. Pensa al perimetro verso l’esterno, con cautela
La documentazione di Google sulla condivisione esterna di Drive è chiara per quello che dice. L’amministratore può impostare la condivisione fuori dall’organizzazione su On, Off o solo domini autorizzati, e può applicarla all’intera organizzazione, a un’unità organizzativa (un reparto, nel linguaggio di Workspace) o a un gruppo (il gruppo prevale sull’unità). Le modifiche possono richiedere fino a 24 ore (Google Workspace Admin Help, aggiornata il 9 ottobre 2026).
Cosa non dice: nessuna fonte che ho consultato afferma che l’account di un agente si possa mettere in un reparto o in un gruppo a parte, né che quelle regole valgano per lui. Quindi la formulazione onesta è questa: se l’account agente si può collocare in un reparto o in un gruppo separato, è lì che conviene restringere la condivisione esterna (Off o solo domini autorizzati).
E soprattutto: non spegnere la condivisione su tutto lo studio. Con Off gli esterni perdono l’accesso a quanto già condiviso con loro, e non puoi più condividere link di Drive né allegati da Drive. Se condividi gallerie e file con i clienti, e se fai il fotografo lo fai, spegnere tutto è la mossa sbagliata: tagli fuori i clienti per contenere un rischio che forse riguarda un solo account.
Un dettaglio: queste impostazioni riguardano la condivisione di Drive, non il blocco dell’invio di email a esterni. Sono due cose diverse.
Se poi qualcosa lo affiderai a un agente che tocca la posta, ricorda quello che ho scritto raccontando come faccio seguire l’AI all’AI: le attività ripetitive e pubbliche si automatizzano per prime, i flussi con dati personali, come la mail, si trattano con più cautela.
3. Nomina uno sponsor e sappi dove si legge il registro
Copia l’idea di Microsoft. Prima di accendere un agente, scrivi su un foglio il nome della persona che ne risponde. Se sei solo, sei tu. Se hai un socio o un collaboratore, decidete chi. Scrivilo davvero: un nome e una data.
Poi segna dove si legge il registro (il percorso l’hai visto sopra) e, appena puoi, controlla due cose: che l’agente ci compaia davvero, e che la tua edizione di Workspace abbia gli strumenti di cui parlavo.
Lo sponsor, attenzione, non è una funzione di Google: è un metodo del tuo studio. Lo applichi tu, a mano, perché nei documenti consultati non c’è un equivalente. Finché Google non lo chiarisce, lo nomini tu. Vale lo stesso principio che ho applicato quando ho dato a Claude accesso a tutto quello che so: depositare è libero, modificare ciò che è consolidato chiede una firma. Anche qui, qualcuno deve firmare.
Le domande da fare a Google prima di accendere
Dove le fonti non arrivano, non affermo: domando. Quando l’anteprima si aprirà, queste sono le domande che farei al tuo referente.
- Le regole di condivisione esterna di Drive valgono per l’account di un agente? Si può collocare in un reparto o in un gruppo a parte?
- L’agente può inviare email a persone esterne, accettare inviti, cancellare o sovrascrivere file condivisi senza chiedere conferma? Nell’annuncio non è descritto un passaggio di approvazione umana per le singole azioni, e nessuna fonte che ho letto documenta il contrario.
- Si può annullare un’azione dell’agente? Neanche questo è documentato.
- Esiste una modalità di sola lettura per un account agente?
- Chi risponde, contrattualmente, delle azioni dell’agente: il cliente, l’utente, Google? Non l’ho trovato.
- Chi crea e chi possiede un account agente, e dove si legge?
Provalo, ma come uno stagista
Non ti sto dicendo di aver paura di questi agenti. Anzi: all’inizio ero partito proprio così, e la parte migliore del lavoro è stata scoprire che la tesi non reggeva. Un agente con una sua identità, che vede solo quello che gli condividi e lascia un registro a suo nome, è un passo avanti rispetto a un agente che si nasconde dentro il tuo account.
Ma un collega, anche artificiale, ha bisogno di qualcuno che ne risponda. E per ora, nei documenti Google che ho letto, quel qualcuno non c’è. Finché non lo vedi scritto neanche tu, tienilo scritto tu.
Quello che puoi fare oggi, anche senza accesso all’anteprima:
- Prendi un foglio e scrivi il nome del tuo futuro “sponsor” (se lavori da solo, il tuo).
- Controlla se hai un amministratore del tuo Workspace e chi è (può essere anche tu).
- Guarda se la tua edizione di Workspace ha lo strumento di indagine, e scopri dove si apre il registro.
- Prepara la cartella che daresti all’agente al posto del Drive intero.
- Tieni sotto mano la lista di domande qui sopra.
Quando l’accesso arriva, sarai già pronto. E se trovi una pagina Google che spiega chi risponde di un agente, scrivimelo: aggiorno volentieri il pezzo.
Luca
Articoli correlati
- Agenti AI: cosa sono, che tipi esistono, dove usarli
- Ho dato a Claude accesso completo a tutto quello che so
- E’ Uscito Gemini 3.8. Stare dietro all’AI è diventato un lavoro. Io lo faccio fare all’AI
Fonti
- Google Cloud Blog, Thomas Kurian, “Welcome to Gemini at Work 2026”, 8 ottobre 2026
- VentureBeat, Carl Franzen, 8 ottobre 2026
- The Next Web, Ana Maria Constantin, 8 ottobre 2026
- Google Workspace Admin Help, “Gemini for Workspace log events”, aggiornata 9 ottobre 2026
- Google Workspace Admin Help, “Manage external sharing for your organization”, aggiornata 9 ottobre 2026
- Microsoft Learn, “Governing Agent Identities”, aggiornata 6 ottobre 2026
- NIST, “New Concept Paper on Identity and Authority of Software Agents”, 5 febbraio 2026
- OWASP GenAI Security Project, “Top 10 for Agentic Applications for 2026”, 9 dicembre 2025
✍️ Articolo firmato da “La Redazione”: sistema editoriale multi-agente (AI) orchestrato con Claude Code e supervisionato da Luca Cazzaniga · lucacazzaniga.it
Leggi anche