 15 min di lettura
Anche aggiornato il giorno stesso, Firefox era attaccabile
Un modello scaricabile da chiunque ha trasformato correzioni non ancora uscite in attacchi. Cosa è misurato, cosa deduco io, e perché il tratto dopo il rilascio è tuo.
📌 Questo pezzo tiene separate due cose: ciò che i ricercatori hanno misurato e ciò che deduco io da quelle misure. Quando è un mio ragionamento, lo scrivo. Alla fine trovi tre cose da portare a casa, tra cui una regola per il software con cui lavori.
Pensa a un esperimento in cui le vittime sono utenti di Firefox che hanno installato tutti gli aggiornamenti, fino all’ultimo, il giorno stesso in cui è uscito. Nessun ritardatario, nessuno che ha rimandato. Eppure l’attacco funziona.
Come è possibile? Perché l’attacco non partiva da una falla vecchia e ignorata. Partiva da una correzione di sicurezza che esisteva già nel codice ma non era ancora arrivata a nessuno.
È quello che ha mostrato Epoch AI il 29 ottobre 2026: un modello di intelligenza artificiale che chiunque può scaricare ha costruito attacchi funzionanti contro tutte e sei le versioni di Firefox che gli sono state date. Fonte: Epoch AI, 29/10/2026
Detta così sembra una notizia per sistemisti. Non lo è, o almeno non solo. Perché c’è un pezzo di questa storia che è tuo, e sta in un gesto che conosci benissimo: la notifica “È disponibile un aggiornamento” che rimandi a venerdì.
Ma andiamo con ordine, perché il titolo con cui la notizia è girata promette più di quello che l’esperimento dimostra. E non mi va di farti paura con un numero che non regge.
Riepilogo Articolo - Luca Cazzaniga
Cosa è successo davvero
Il modello si chiama GLM-5.3. È un modello open-weight: traduco, vuol dire che i suoi “pesi”, cioè il risultato di tutto il suo addestramento, sono pubblici. Li scarichi e lo fai girare sul tuo computer o su un server tuo, senza chiedere il permesso a nessuno. L’ha rilasciato Z.ai ad agosto 2026. Epoch AI
I ricercatori di Epoch gli hanno dato sei versioni di Firefox: 156.0, 156.0.1, 157.0, 157.0.1, 158.0 e 158.0.1. Erano le versioni stabili uscite tra il 17 settembre e il 26 ottobre 2026. Epoch AI, per le date The Decoder, 30/10/2026
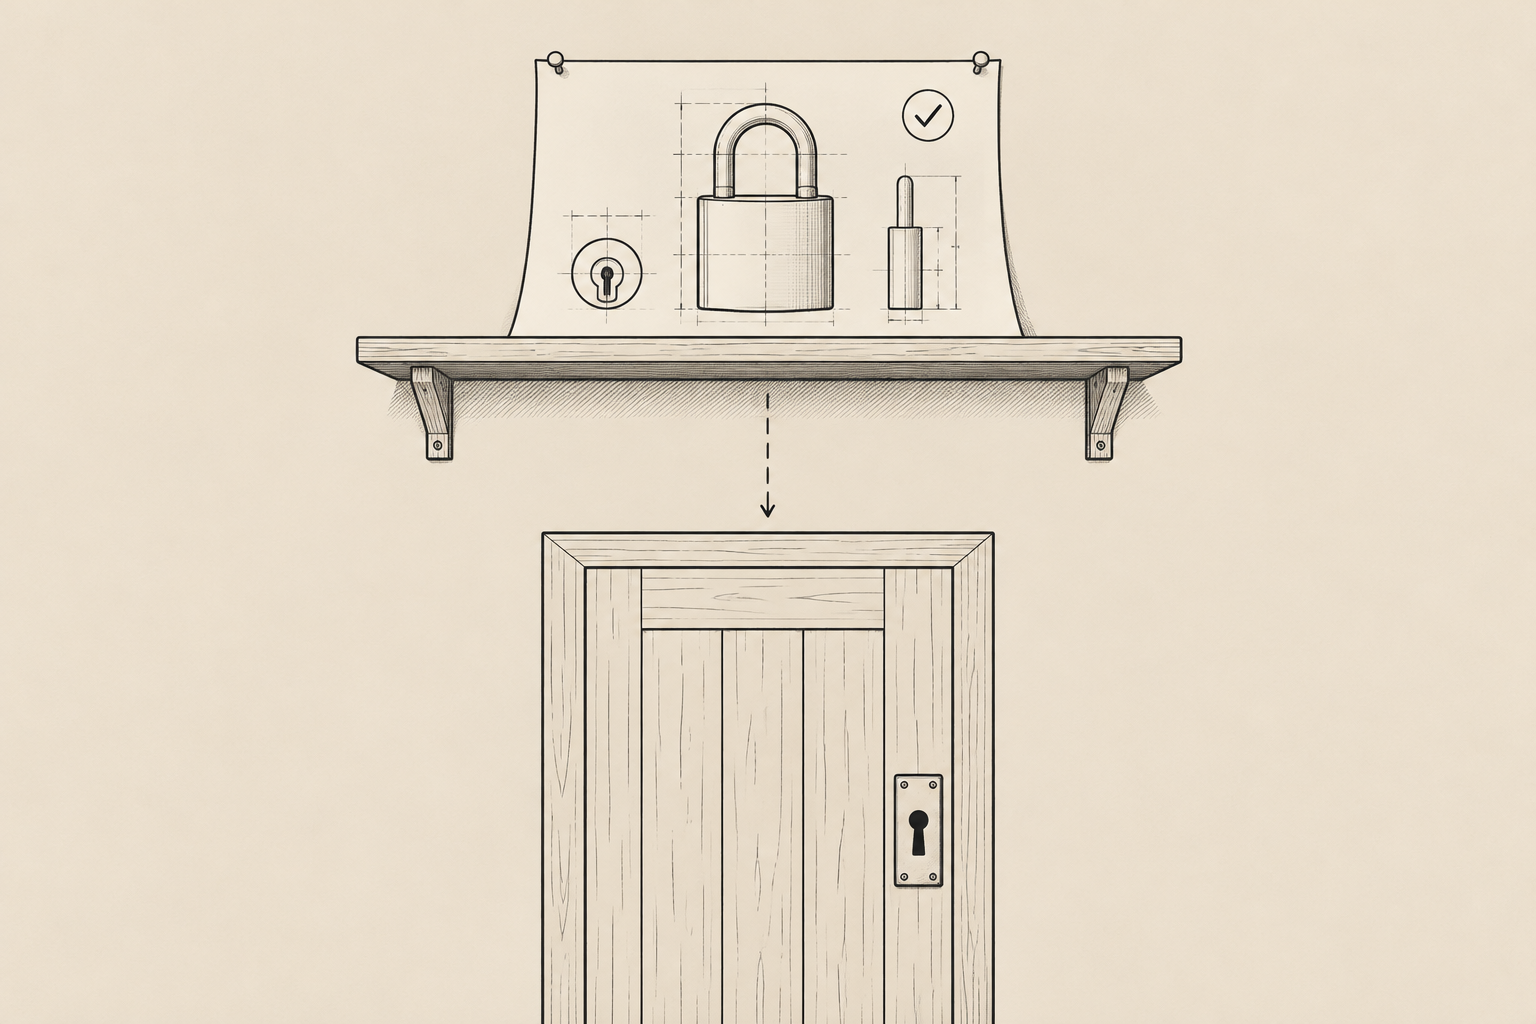
Il compito era cercare correzioni di sicurezza non ancora distribuite: riparazioni già scritte nel codice pubblico di Firefox, ma non ancora uscite in una versione che arriva agli utenti. Il modello le ha riconosciute leggendo il codice e ci ha costruito sopra l’attacco. Questo intervallo, tra “la riparazione esiste” e “la riparazione è nelle mani degli utenti”, si chiama patch gap, il divario della correzione. Pensa a una porta il cui lucchetto nuovo è già stato progettato e pubblicato nel catalogo, ma non ancora montato sulle porte di casa.
Il punto che ti ho anticipato in apertura è questo: gli attacchi erano contro le release stabili correnti, cioè quelle che un utente scrupoloso aveva appena installato. Quindi l’esperimento non misura chi rimanda gli aggiornamenti. Misura quanto è diventato economico, per chi attacca, il tratto che spetta ai produttori di software.
Ora i limiti, che Epoch dichiara e che il titolo di molte cronache fa sparire.
“Meno di 48 ore” è un tetto, non una misura. Ai ricercatori erano concesse al massimo 48 ore per ogni tentativo. Il successo più rapido ha richiesto circa 12 ore. Epoch AI
“Zero intervento umano” vale dopo l’istruzione iniziale. Una volta dato il compito, il modello ha lavorato da solo: ha individuato le correzioni, scelto una falla, costruito la catena. Ma l’ambiente l’avevano preparato i ricercatori, che lo hanno anche indirizzato. Era un laboratorio: il modello non aveva accesso a internet, aveva la versione di Firefox specifica, strumenti di base e solo le informazioni pubbliche esistenti al momento del rilascio. Epoch AI
Una nota di metodo. Alcune frasi tra virgolette che trovi in giro, per esempio che le azioni del team fossero “indistinguibili da quelle di qualcuno che cerca di colpire utenti reali”, le riporta The Decoder attribuendole ai ricercatori. Io non le ho riscontrate parola per parola nel testo originale di Epoch, quindi te le do come le racconta The Decoder, non come mia verifica. The Decoder
Cosa hanno ottenuto, in concreto (e cosa no)
Qui serve precisione, perché la parola “attacco” fa immaginare un computer svuotato e un hacker che ne prende il controllo. Non è questo.
Il risultato è la lettura di un file: se visiti una pagina costruita apposta, il browser legge un file del tuo computer e lo manda al server dell’attaccante, senza che tu faccia altro. Non c’è controllo totale della macchina, e sulle release recenti nessuna esecuzione di codice arbitrario è riuscita. Epoch AI
Non è poco: un file letto e inviato a terzi è un danno vero, se quel file è tuo. Ma non è “il computer è dell’attaccante”. Mantengo la distanza tra le due cose, e dovresti farlo anche tu quando leggi un titolo del genere.
Come ci è arrivato? Con una catena di due falle. Una era quella del patch gap, che permetteva di eseguire istruzioni dentro il processo che gestisce le pagine web. L’altra non era pubblica: il modello l’ha ritrovata a ogni tentativo, e serviva ad aggirare la sandbox. La sandbox è la stanza chiusa in cui il browser tiene le pagine web, in modo che quello che succede lì dentro non tocchi il resto del computer. Quella seconda falla è stata corretta da Firefox 159, il 27 ottobre 2026. Epoch non ha verificato se l’attacco funzioni ancora sulla 159. Epoch AI
Firefox 159, secondo l’avviso di sicurezza ufficiale di Mozilla, ha corretto 167 vulnerabilità, di cui 13 riguardano uscite dalla sandbox. L’avviso non parla di sfruttamento attivo né cita Epoch. Mozilla, avviso MFSA 2026-118, 27/10/2026, per il conteggio anche PCWorld, 28/10/2026
Perché conta che sia scaricabile da chiunque
Fin qui un esperimento da laboratorio. Cosa lo rende diverso dagli altri?
Il costo e l’assenza di un guardiano. Epoch stima un costo marginale di circa 1.000 dollari per ogni versione di Firefox, ai prezzi dell’API, cioè del servizio a pagamento che permette di usare il modello. Sono i soldi di un buon obiettivo fotografico usato, non di un laboratorio governativo. Aggiungo che la spesa totale della ricerca su Firefox, tra ambiente offline e prove preliminari, ha superato i 100.000 dollari: il costo di costruire il metodo non è il costo di usarlo. Epoch AI
E nessun fornitore ha bloccato niente. Epoch scrive che nessuna salvaguardia, nessun rifiuto si è attivato presso alcun fornitore API, Z.ai compresa. Epoch AI Se un modello è chiuso, c’è un’azienda che può dire “questo non lo faccio”. Se è scaricabile, quel filtro è un’opzione, non una garanzia.
Per capire la distanza dai modelli chiusi, ti traduco due frasi di Epoch. La prima:
“Widely available open-weight models can now do much, or even all, of this work on their own.”
I modelli open-weight largamente disponibili possono ormai fare gran parte, o anche tutto, di questo lavoro da soli. La seconda:
“Merely providing defenders access to stronger closed models does not solve the underlying structural issue.”
Dare ai difensori l’accesso a modelli chiusi più potenti non risolve il problema strutturale. Epoch AI
Non è onnipotenza, però. Su Chrome gli stessi ricercatori hanno speso circa 100.000 dollari di API senza ottenere un attacco equivalente. Epoch AI Il costo non crolla per tutti i bersagli allo stesso modo: su uno è bassissimo, sull’altro non ha prodotto niente. Lo scrivo perché un pezzo che ti racconta solo ciò che fa paura ti sta vendendo qualcosa.
Un secondo contesto, da prendere con cautela. Anthropic, che sviluppa modelli chiusi concorrenti, ha pubblicato a fine settembre un’analisi sullo stesso GLM-5.3. È una fonte di parte: ha interesse a mostrare i rischi dei modelli aperti. I numeri però sono dettagliati, e due mi sembrano utili.
Il primo: con una richiesta diretta, le salvaguardie del modello bloccano tutto (0% di richieste dannose eseguite). Con una versione “abliterated”, cioè a cui sono stati tolti i rifiuti, la quota sale al 100%. E secondo The Next Web versioni di questo tipo sono state pubblicate da sviluppatori entro pochi giorni dal lancio. Anthropic Frontier Red Team, 29/09/2026, The Next Web, 01/10/2026
Il secondo, quello che mi pesa di più: la versione “Flash” del modello ha trasformato i dettagli pubblici di una vulnerabilità già nota, la CVE-2026-11645, in una catena funzionante con 20 minuti di attenzione umana, circa 8 ore di macchina e circa 20,40 dollari ai prezzi dell’API. Anthropic Frontier Red Team Fonte di parte, ripeto. Ma è un bug già pubblico, cioè il tratto dopo la divulgazione. E ci torno tra poco.
Per completare il quadro: il centro americano CAISI (NIST) ha definito GLM-5.3 il modello open-weight più capace in ambito cyber rilasciato finora, circa 4 mesi dietro la frontiera statunitense. Anthropic, per la data The Next Web
Una riga sui modelli locali: se usi un modello sul tuo computer, sai che la libertà di farlo girare in casa è la stessa, vista dal lato di chi attacca. Non è un argomento contro i modelli aperti, io continuo a difenderli. È la ragione per cui questa volta la risposta non può essere “chiudiamo il rubinetto”.
Il ponte con il tuo venerdì: un ragionamento mio
Adesso arrivo alla parte che non trovi nel report di Epoch. Questa è una deduzione, e te la presento in tre passaggi così puoi smontarla.
- Il fatto (misurato). Un modello scaricabile, a partire da una correzione non ancora rilasciata, ha costruito un attacco contro versioni di Firefox appena aggiornate. Epoch AI
- L’inferenza (mia). Se riesce a partire da una correzione non ancora rilasciata, dopo il rilascio può farlo almeno altrettanto. Dopo il rilascio la correzione è pubblica, descritta nell’avviso di sicurezza, esaminabile da chiunque: il materiale di partenza è più accessibile, non meno. Il caso del bug già pubblico a 20,40 dollari va nella stessa direzione, con la cautela della fonte di parte.
- La conseguenza. Se la correzione pubblica è il punto di partenza di un attacco a costo basso, ogni giorno in cui non installi quella correzione allunga una finestra che altrimenti si chiuderebbe.
Epoch, tra le sue raccomandazioni, dice di “assumere che ogni correzione pubblicata sarà usata contro le release correnti”. Ma quella raccomandazione è rivolta ai produttori. Che valga anche per te, “assumi che quella correzione la useranno contro di te”, è un’estensione mia. Te la dichiaro come tale.
Un esempio concreto. La falla che aggirava la sandbox è stata chiusa da Firefox 159, il 27 ottobre. Chi dopo quella data è rimasto sulla 158 resta esposto a una falla che Mozilla ha già corretto in una versione uscita il 27 ottobre, per una scelta sua. Non dico “è stato attaccato”: non ho nessuna prova di sfruttamento attivo, l’avviso di Mozilla non ne parla, ed Epoch non ha verificato la 159. Dico “è scoperto, e la riparazione era già lì”.
Attenzione a due cose che il pezzo non dice. Non dice che le 12 ore misurano il tuo ritardo: sono il tempo che ha impiegato il modello a costruire l’attacco in laboratorio. E non dice che la colpa è tua. Le raccomandazioni di Epoch sono lato produttore: tenere private le correzioni fino al rilascio, rilasciare più in fretta, non correggere insieme falle che si possono concatenare. Firefox e Chrome rilasciano già ogni settimana. Epoch AI Il tratto “correzione nel codice, rilascio non ancora uscito” non lo controlli tu.
Il tratto successivo sì. È l’unico, ed è il tuo.
Quanti rimandano davvero? Il dato che non c’è
Mi aspetterei a questo punto un numero: “il tot% degli utenti aggiorna dopo una settimana”. Non ce l’ho. Non ho trovato un dato recente e verificato su quanti utenti di Firefox o Chrome sono sull’ultima versione a 7 e 30 giorni, e uno che ho trovato in rete non citava la fonte, quindi l’ho scartato. Meglio un buco dichiarato che un numero inventato.
Ho solo ordini di grandezza storici, che ti do con la data e senza spacciarli per la situazione di oggi.
Nel 2012, quando Firefox ha iniziato ad aggiornarsi in modo silenzioso, la versione 14 è passata dal 3% al 46% dei Firefox in uso nel giro di una settimana (dal 17 al 23 luglio). Le versioni 12 e 13, dopo la prima settimana, erano ferme al 30% e al 31%. Computerworld, 24/07/2012
Nel 2009, uno studio di ricercatori di Google Svizzera e del Politecnico di Zurigo (con un autore Google, quindi con un conflitto parziale: nel confronto vinceva Chrome) trovò Chrome al 97% circa sull’ultima versione e Firefox all’85% circa, nel periodo osservato dallo studio. The Register, 06/05/2009
La lezione non è il numero. È che l’automatismo sposta la distribuzione molto più della buona volontà. Quando togli la decisione dalle mani della gente, molta più gente è aggiornata.
C’è anche un dato di contesto, da tenere separato: il rapporto M-Trends 2026 di Mandiant stima un “mean time to exploit” di -7 giorni, cioè che gli attacchi reali avvengano di routine prima del rilascio della correzione. Ma misura attacchi reali, non il comportamento di chi aggiorna, e non misura l’AI. Non lo collego all’esperimento di Epoch. Google Cloud / Mandiant, M-Trends 2026, 23/03/2026
Cosa fare oggi: togliere la decisione
Il principio è semplice: dove puoi, togli te stesso dall’equazione. Se la decisione è “quando ho tempo”, il tempo non arriva mai a un’ora comoda.
Chrome. Si aggiorna in background e l’aggiornamento si applica quando chiudi e riapri il browser. Il passaggio che serve a te è non ignorare il pulsante “Riavvia”. Per controllare: menu Aiuto, poi Informazioni su Google Chrome; se c’è un aggiornamento in sospeso compare “Riavvia”. Le schede si riaprono, le finestre in incognito no. Google Chrome Help
Quel “Riavvia” è il tuo venerdì travestito. Il browser fa il lavoro da solo e poi aspetta che tu chiuda tutto. Regola fissa: il riavvio si fa a fine giornata, ogni giorno, senza discutere.
Firefox. Siccome l’esperimento riguarda lui, controllalo: apri le impostazioni, cerca la sezione sugli aggiornamenti e verifica che sia attiva l’installazione automatica. [DA LUCA: procedura esatta verificata sul tuo Firefox, oppure lascia così]
macOS. Impostazioni di Sistema, Generale, Aggiornamento Software, poi il pulsante (i) accanto ad Aggiornamenti automatici. Lì puoi attivare il download e l’installazione degli aggiornamenti di macOS e, voce che mi interessa di più, l’installazione di “Security Responses e file di sistema”. Sul portatile serve l’alimentatore collegato. Apple Support
Safari. Se lo usi, passa dagli aggiornamenti di sistema: ti basta tenere in ordine la parte macOS.
Tutto il resto. Per Windows, le app Adobe e i plugin del sito non ti do i passaggi uno per uno: cambiano spesso e non voglio dirti dove cliccare a memoria. Ti dico solo la categoria: anche le altre app che usi.
Il controcanto: gli aggiornamenti automatici rompono le cose
Sono il primo a dirlo: aggiornare automaticamente non è gratis. Per chi lavora con strumenti di produzione, un aggiornamento nel momento sbagliato è un problema vero. Ti porto casi documentati, non leggende.
- WordPress, 30 ottobre 2020. Un errore nel sistema di aggiornamento automatico installò una versione di prova, la 5.5.3-alpha, su alcuni siti che avevano la 5.5.2, anche in produzione. Tutti furono riportati alla 5.5.2 in meno di un’ora. Il core team parlò di un “piccolo sottoinsieme di siti”. WP Tavern, 30/10/2020
- Photoshop 22.4, maggio 2021. Su Windows 10 nascondeva le icone dei pannelli delle estensioni e dei plugin. Il bug è stato confermato dallo staff Adobe; il rimedio era tornare alla 22.3 dall’app Creative Cloud, e il problema è stato risolto con la 22.4.2, il 9 giugno 2021. Adobe Community
- Poi ci sono casi aneddotici sui forum, come il plugin Imagify 2.1 e WP Dark Mode 3.0.1: utenti singoli, cause non sempre certe. Non li uso come prova di un sistema che si rompe, ma come promemoria che capita. Imagify, WP Dark Mode
Nota: il consiglio di restare sulla versione precedente finché non sei sicuro dei plugin, nel thread di Photoshop, è di un partecipante, non di Adobe. La linea ufficiale era aggiornare alla 22.4.2.
Cosa ricavo da questi casi? Che in entrambi gli esempi documentati il rimedio è stato rapido: WordPress è tornato indietro in meno di un’ora, Photoshop aveva un ritorno alla 22.3 e una correzione dopo qualche settimana. Quindi propongo una regola a due velocità. È una regola mia, non di Epoch né di nessuna fonte, e nasce da un criterio:
- Browser e sistema operativo: in automatico, subito. Sono ciò che è esposto a pagine web di altri. Il danno documentato dall’esperimento (un file del computer letto e inviato a terzi) è, a mio giudizio, più difficile da annullare del fastidio di un pannello che sparisce. Non ti prometto che non sia recuperabile, ti dico che è il rischio che non mi va di correre.
- Software di produzione e plugin: con scadenza fissa. Un giorno a settimana, deciso una volta per tutte, mai a ridosso di una consegna. E sapendo come tornare alla versione precedente, se serve. Un plugin di Photoshop non apre pagine di sconosciuti. Un browser sì.
Dove finisce il tuo pezzo
Rimettiamo in fila. Ai produttori spetta il tratto più lungo: tenere private le correzioni fino al rilascio, uscire più spesso, non correggere insieme le falle che si possono concatenare. A te spetta l’ultimo metro: l’installazione.
Non è un metro piccolo. Se quello che ho dedotto regge (e ti ho scritto quali passaggi sono miei, così puoi non essere d’accordo), l’ultimo metro conta di più proprio perché il resto è fuori dal tuo controllo. Non prometto “finestra a zero”: nessuna fonte lo dice, e un pezzo che promette più di quello che i dati permettono non lo firmo.
Tre cose da portare a casa:
- Oggi, 10 minuti. Attiva gli aggiornamenti automatici di browser e sistema. Per Chrome e macOS i passaggi sono sopra. Per Firefox, controlla nelle sue impostazioni. E smetti di ignorare “Riavvia”: fissa un orario, a fine giornata.
- Una regola fissa per il resto. Per i programmi con cui lavori e per i plugin scegli un giorno a settimana, mai a ridosso di una consegna, e prima di aggiornare ricordati dove si scarica la versione precedente.
- Un criterio per leggere i titoli. Quando leggi “attacco in meno di 48 ore”, separa il tetto concesso dal tempo misurato, la lettura di un file dal controllo del computer, e ciò che la fonte ha misurato da ciò che qualcuno ne ha dedotto (anche io, in questo pezzo, e l’ho scritto).
E adesso una domanda. Quante notifiche di aggiornamento hai in sospeso in questo momento? Vai a contarle. Se la risposta è “più di una”, il lavoro di oggi è già scelto.
Luca
Fonti
- Epoch AI, “AI can turn security fixes into working exploits before users receive an update”, 29/10/2026
- The Decoder, 30/10/2026
- Mozilla, Security Advisory MFSA 2026-118, 27/10/2026
- PCWorld, 28/10/2026
- Anthropic Frontier Red Team, 29/09/2026 (fonte di parte)
- The Next Web, 01/10/2026
- Google Cloud / Mandiant, M-Trends 2026, 23/03/2026
- Google Chrome Help, “Update Google Chrome”
- Apple Support, “Keep your Mac up to date”
- Computerworld, 24/07/2012
- The Register, 06/05/2009
- WP Tavern, 30/10/2020
- Adobe Community, thread Photoshop 22.4 (15/05/2021)
- WordPress.org Support, thread Imagify 2.1 (aneddotico)
- WordPress.org Support, thread WP Dark Mode 3.0.1 (aneddotico)
Fonti citate (registro-fonti.md): F1 Epoch AI, F2 The Decoder, F3 Anthropic Frontier Red Team, F4 The Next Web, F5 Mozilla MFSA 2026-118, F6 PCWorld, F7 Mandiant M-Trends 2026, F8 Google Chrome Help, F9 Apple Support, F10 Computerworld, F11 The Register, F12 WP Tavern, F13 Adobe Community, F14 WordPress.org Imagify, F15 WordPress.org WP Dark Mode.
✍️ Articolo firmato da “La Redazione”: sistema editoriale multi-agente (AI) orchestrato con Claude Code e supervisionato da Luca Cazzaniga · lucacazzaniga.it
Leggi anche